
Chainstack связывает утечку данных клиентов с открытыми административными инструментами

 Оценить в Google

Кратко: Расширенный отчет Chainstack о инциденте сосредоточен на сбоях в управлении доступом. В его рекомендациях по восстановлению приоритетом является завершение ротации учетных данных.
Chainstack добавил технические детали к инциденту безопасности, о котором он впервые сообщил 3 ноября. В обновленном отчете, с техническим разделом от 10 ноября, описывается вторжение в октябре, основанное на сбоях конфигурации и управления доступом. Компания утверждает, что не нашла доказательств эксплуатации уязвимости программного обеспечения.
Как произошли сбои в управлении доступом
Согласно Chainstack, злоумышленник вошел через экземпляр Grafana для разработки с неизмененными учетными данными администратора по умолчанию. Неаутентифицированный сервер инструментов с широкими правами Kubernetes затем стал частью пути доступа. Учетные данные машин также связывали среды разработки и производства.
Операционный урок касается охвата учетной записи после первого входа. Низкопрофильный тестовый сервис может стать значительным, если он может обращаться к чувствительным системам или имеет привилегии, которые выходят за рамки его непосредственной работы.
Освещение инцидента с инфраструктурой NEAR AI в NewsBTC исследовало связанную границу между приложением и службами, которые его поддерживают. Механизмы различаются, но оба делают окружающую инфраструктуру актуальной для безопасности криптоплатформы.
Что требуется от клиентов
В отчете указаны имена учетных записей, данные организаций, адреса электронной почты и хэши паролей как потенциально раскрытые. Он рассматривает учетные данные узлов как раскрытые, несмотря на отсутствие доказательств их чтения, и просит клиентов изменить пароли, ротацию учетных данных узлов и регенерацию ключей API платформы, где это применимо.
Хэш пароля и рабочий токен доступа создают разные проблемы. Хэши представляют собой представления паролей, в то время как активный токен может напрямую авторизовать запросы. Поэтому замена пароля для входа не может считаться достаточной для аннулирования всех других учетных данных, связанных с приложением.
Вот почему рекомендации по инцидентам должны четко определять затронутые типы учетных данных. Единая инструкция по изменению пароля может оставить разработчиков в неведении относительно конечных точек приложения, автоматизированных задач и интеграций служб.
Ротация учетных данных имеет этап завершения
Документация по управлению узлами Chainstack описывает процесс поэтапной ротации. Новые учетные данные создаются, пока существующие остаются активными. Приложения могут затем перейти на замену до деактивации старых учетных данных.
Документация утверждает, что оба набора продолжают работать до этого финального шага, без автоматического временного ограничения. Завершение ротации навсегда отклоняет запросы, использующие предыдущие учетные данные. Также говорится, что ротация узлов не изменяет токен аутентификации для мультицепочки.
Для оператора перекрытие снижает риск прерывания работающей службы при обновлении приложений. Соответствующая ответственность заключается в завершении миграции. Генерация замены сама по себе оставляет предыдущие средства доступа доступными.
Полезная запись о завершении будет отслеживать, какие приложения были перемещены и когда старые учетные данные были отключены. Это практический контроль, который команда может проверить после первоначальной чрезвычайной ситуации.
Цена --
Основная проблема проектирования знакома
Руководство по безопасности Grafana предупреждает, что службы в ее локальной сети могут быть доступны через прокси-сервер источников данных. Оно описывает меры контроля, такие как ограничение разрешенных направлений и использование правил брандмауэра для ограничения доступа к чувствительным внутренним службам.
Эти меры предосторожности касаются того, что инструмент может достичь, а также того, кто может в него войти. Аутентификация и сетевые границы выполняют разные задачи; ограничения разрешений предоставляют дополнительный уровень, если одна из границ терпит неудачу.
Отчет NewsBTC о восстановлении услуг проверки Chainalysis показывает, почему операционное восстановление и анализ утечки данных могут следовать разным временным рамкам.
Расширенный отчет Chainstack дает клиентам больше деталей для оценки. Оставшееся испытание заключается в том, завершены ли изменения доступа и могут ли пересмотренные меры контроля предотвратить выход одной скомпрометированной службы за пределы ее предполагаемой роли.
написано редакцией новостей и отредактировано Самуэлем Реем.
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться
Криптоэкономика Западной Европы достигла 2,08 триллиона долларов на фоне роста использования стейблкоинов
Anthropic еще не вышла на биржу, игроки криптовалюты уже получают прибыль
Толкование отчета ФАТФ о мошеннических фондах: виртуальные активы становятся основными каналами отмывания денег
Сколько стоит Anthropic?
Bloom Energy против Constellation Energy: Местная энергия или энергия из сети, что лучше для дата-центра?

Invesco Galaxy добавляет биткойн-ETF с BNY Mellon: что изменится с новым депозитарием
Отчет о портфеле Morgan Stanley за третий квартал: значительное увеличение доли в NVIDIA, гиганты ИИ остаются "опорой", акции полупроводникового оборудования подверглись систематическому сокращению

Южная Корея предлагает приостановить вывод криптоактивов: что происходит, когда биржи подозревают хакерскую атаку
Эти 6 акций программного обеспечения для данных помогают компаниям внедрять ИИ в работу
Chainlink и Moody’s завершили пилотный проект тестовой сети для кросс-цепных кредитных рейтингов

Bit Digital за третий квартал 2026 года: анализ связи между казной ETH и залогом
Canton Coin ETF и 13 ноября: что указано и что не указано в заявлении SEC
Отчет о торговой информации клиентов CARF: какие данные необходимы для обработки от блокчейна до налоговой декларации?
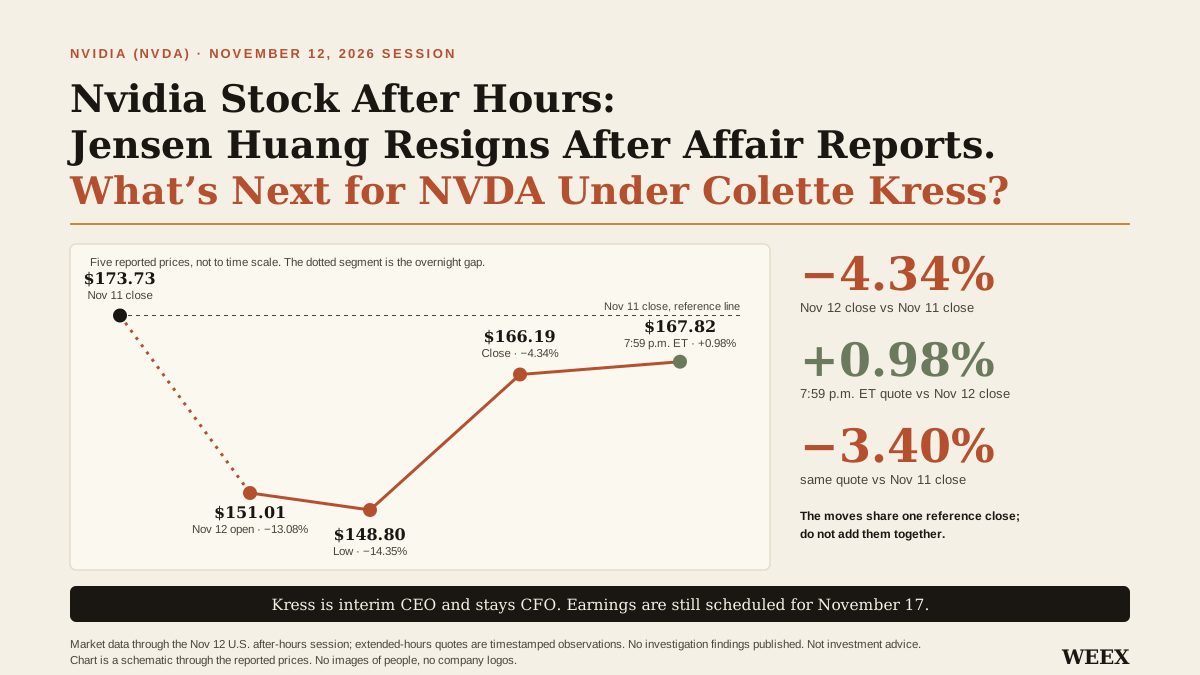
Акции Nvidia после закрытия торгов: Дженсен Хуанг уходит в отставку после сообщений о романе. Что ждет NVDA при Колетт Кресс?
Акции Nvidia упали на 4,34% после отставки Дженсена Хуанга, а затем выросли на 0,98% на внебиржевых торгах. Узнайте, что назначение Колетт Кресс означает для NVDA и отчетности за 17.11.
Похищение «короля криптовалюты»: защита кричит о подстроенном деле

Неожиданный уход Хуаня Жэньсюня: вмешательство Белого дома? Есть ли шанс на возвращение?
Эксклюзивное интервью | Фу Пэн: У меня нет веры в BTC

Cerebras телефонная конференция: заключение крупного контракта с Microsoft, нехватка HBM как возможность, массовое производство чипов WSE-5 летом следующего года
Акции SoundHound AI упали почти на 60% в 2026 году, но Уолл-стрит считает, что они могут вырасти на 155% к концу 2027 года. Вот почему это может быть одной из лучших покупок на фоне распродажи технологий.
Что обсуждают на встречах: рынок начинает рассматривать 2027 год как сценарий все или ничего
ASA требует от суда остановить вечные акции, ставя риски розничных инвесторов в центр спора

Пилотный проект PNC с Coinbase превращает поступающие USDC в банковские депозиты для бизнеса
Circle и Global Citizen планируют платежи поставщикам USDC для Move Afrika в 2027 году
Финансовые результаты Cisco за первый квартал превысили ожидания: ожидается, что доходы от ИИ-инфраструктуры в этом финансовом году удвоятся
Cerebras резко выросла! Выручка за третий квартал превысила ожидания, облачный бизнес увеличился на 272%, прогноз на год повышен
Bottomline завершает первые переводы USDC в своей платформе корпоративных платежей
Ethereum планирует перенести свою постквантовую трансформацию на 2027 год

Google представил Gemini 4 Hydrogen: уменьшение галлюцинаций в 5 раз, скорость удвоена
USDC попадает под двойной надзор ЕС с вступлением в силу контроля EBA

CoreWeave сообщает, что спрос на ИИ в 10 раз превышает его мощность до 2027 года. Я считаю, что акции Micron все еще стоит покупать.
Криптоэкономика Западной Европы достигла 2,08 триллиона долларов на фоне роста использования стейблкоинов
Anthropic еще не вышла на биржу, игроки криптовалюты уже получают прибыль
Толкование отчета ФАТФ о мошеннических фондах: виртуальные активы становятся основными каналами отмывания денег
Сколько стоит Anthropic?
Bloom Energy против Constellation Energy: Местная энергия или энергия из сети, что лучше для дата-центра?
Invesco Galaxy добавляет биткойн-ETF с BNY Mellon: что изменится с новым депозитарием
Свежие статьи


Свежие листинги на WEEX


