
Уязвимость в Ledger могла привести к подписанию другой транзакции Ethereum

 Оценить в Google

- Версия 1.22.2 приложения Ethereum на Ledger устраняет проблему.
- "Если вы держите свои приложения в актуальном состоянии, вы защищены", - говорит Шарль Гийемет из Ledger.
Уязвимость в приложении Ethereum аппаратного кошелька Ledger позволяла устройству показывать пользователю одну транзакцию, в то время как на самом деле подписывалась другая.
Проблема была сообщена 21 августа 2026 года командой TestMachine, которая указала, что она была обнаружена во время автономного сканирования приложения и подтверждена на устройстве Ledger Flex.
По данным TestMachine, КАЖДЫЙ Ledger, на котором работает приложение Ethereum, уязвим для подмены подписей. Атака может произойти, когда вредоносное децентрализованное приложение получает доступ к WebHID (это технология, которая позволяет dApp из браузера напрямую взаимодействовать с устройством Ledger и отправлять ему команды во время подписания).
Во время проверки транзакции злоумышленник может отправить команды для замены операции, которая в конечном итоге будет подписана, не изменяя то, что пользователь видит на экране устройства.
В качестве примера TestMachine описывает сценарий, в котором пользователь инициирует отправку 0,01 ETH на другой адрес из децентрализованного приложения. Ledger показывает эту операцию во время проверки, и пользователь может ее одобрить. Однако Ledger мог в конечном итоге подписать разрешение, позволяющее злоумышленнику потратить максимальное количество DAI (который был использован в примере).
Причина, согласно объяснению, опубликованному TestMachine, связана с управлением командами, пока интерфейс проверки остается открытым.
TestMachine отмечает, что проблема присутствует на устройствах Nano X, Nano S Plus, Stax и Apex. Исследование было поделено и проверено с командой Ledger, согласно публикации.
История изменений на GitHub показывает, что Ledger включил в версию 1.22.2, датированную 12 августа 2026 года, исправления, идентифицированные как проблемы безопасности.
Среди изменений есть меры, непосредственно связанные с описанной уязвимостью, такие как отклонение команд подписания, полученных во время ожидания проверки, установка режима подписания, установленного в начале операции, и отклонение изменений во время фрагментов продолжения подписания.
Также были добавлены проверки состояния приложения в функциях одобрения подписей и защиты от конкурентных потоков в различных операциях.
TestMachine указал, что действительно исправление соответствует приложению Ethereum 1.22.2 и рекомендовал обновить через Ledger Live, как только патч станет доступен.
Тем не менее, согласно информации, предоставленной этой компанией по безопасности, исправленная версия все еще не доступна для загрузки через Ledger Live, поэтому опасность остается.
Происхождение находки и текущее состояние патча вызвали противоречивые версии между исследовательской компанией и производителем. TestMachine утверждала, что обнаружила уязвимость с помощью своего автономного сканера Azimuth и рекомендовала обновить до версии 1.22.2 приложения Ethereum.
Со своей стороны, технический директор (CTO) Ledger, Шарль Гийемет, заявил, что ошибка затрагивала определенные потоки ясной подписи (clear signing), но уверил, что она была идентифицирована и исправлена две недели назад командой Ledger Donjon, внутренней командой безопасности компании, с использованием инструментов искусственного интеллекта. Гийемет отметил, что патч уже фактически развернут и доступен для пользователей.
Если вы держите свои приложения в актуальном состоянии, вы защищены. Это вся история, - заявил Гийемет в своем официальном аккаунте в X.
Кроме того, исполнительный директор подверг критике поведение исследовательской компании в отношении практик раскрытия информации: Эта компания связалась с нашей программой вознаграждений после того, как патч уже был отправлен, и не следовала ответственному раскрытию; на самом деле, они никогда не общались с командой программы вознаграждений. Затем они опубликовали тему, намекая, что проблема не была решена.
В условиях противоречивых версий может быть полезно для пользователей Ledger проверить, действительно ли версия 1.22.2 была правильно установлена, прежде чем продолжать операции с этими устройствами.
Этот тип вопросов становится особенно актуальным после взлома аппаратных кошельков Coldcard, произошедшего в конце июля, в результате которого было украдено более 2000 биткойнов (BTC), как сообщило CriptoNoticias.
Цена --
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

Arch Lending запускает рефинансирование Bitcoin с целевой ставкой на 1 процентный пункт ниже

Unocoin подал запрос на расследование транзакций Ethereum-адресов BitGo
Токенизированные акции xStocks работают на OP Mainnet, ether.fi запускает функции чеканки и выкупа

SoFi подключила SoFiUSD к платежной сети Polygon

9-минутное окно атаки, 7,1 миллиона BTC под угрозой: как Биткойн может спасти себя от квантовых угроз

BitGo Mint добавляет функции выпуска и выкупа USDC

В Aave предложили ограничить использование ряда криптоактивов в качестве залога на $1,33 млрд
BlockUnion и Lido экосистемный фонд достигли стратегического сотрудничества

Bankless: После сокращения TVL на блокчейне, MEGA вкладывает 30 миллионов долларов в рынок AI
Петер Силаги предлагает отключить сетевое соединение умных устройств
Canaan обращается к биткойн-активам на фоне падения продаж майнинговых машин на 96%
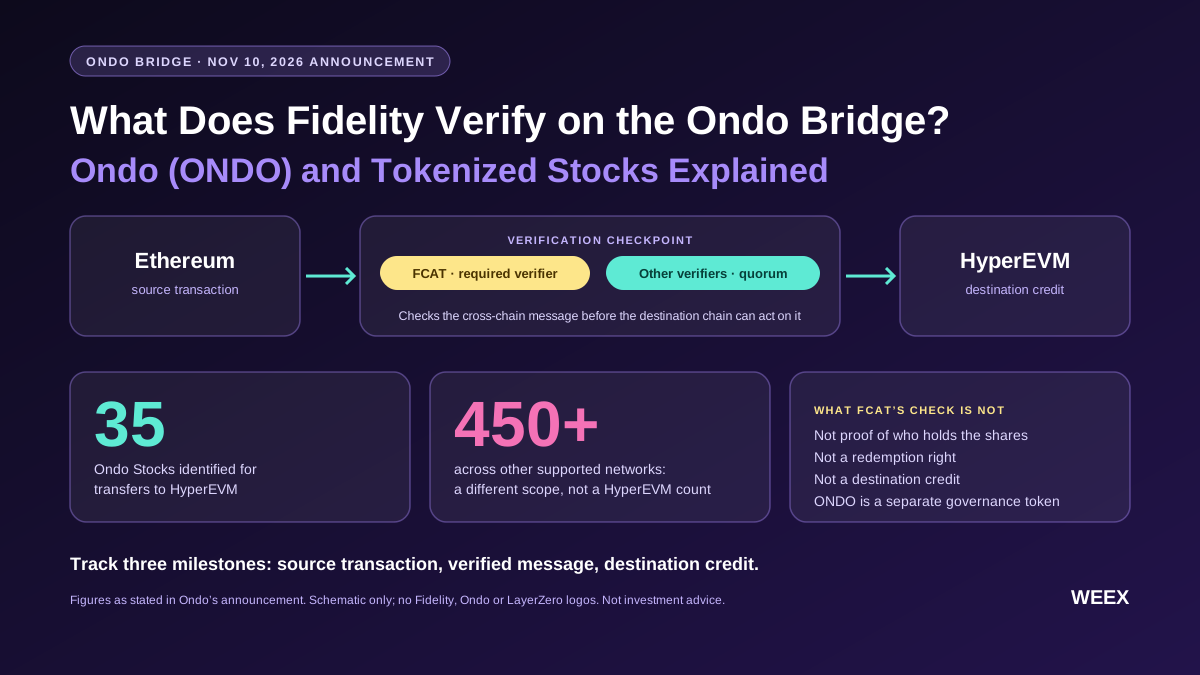
Что именно проверяет Fidelity на мосту Ondo? Ondo (ONDO) и токенизированные акции: объяснение

Токенизированные акции Hawkeye: как будет работать реестр акционеров
Переход на Solana в ожидании: ZetaChain запускает финансовую AI-платформу ZetaLabs
Трансферный след USDC на Base не подтверждает охват торговцев, показывают данные
Ethereum выпустил EIP-черновик для распространения обертки eth/73
BitMine сообщает о квартальной прибыли в $2,8 млрд, полученной за счет роста Ethereum, но годовой чистый убыток превышает $6 млрд

[Полный текст] Хан Со Хи: "Отправка торговых платежей с помощью стейблкоинов может быть невозможна в стране"
Ethlabs предложил обеспечить безопасность Ethereum в эпоху постквантовых технологий и ИИ к 2027 году
Как управлять "экспозицией к биржам" после цепочки краж на биржах

Совет директоров NVIDIA готовится к отстранению Дженсена Хуана, полиция Гонконга арестовала 22 человека за уничтожение группы по отмыванию денег
Проект Golem отмечает десятилетие, собрав 820 000 ETH, из которых 100 000 ETH уже заложены

Запуск основной сети DogeOS близок
MSCI исключит Strategy из глобального индекса, рискуя миллиардами долларов фондов
Разработчик Kaspa нацеливается на рынок предсказаний без владельца к концу 2026 года
Почему Pronostyx создает прогнозные рынки для вопросов, которые игнорируют крупные платформы
Scroll исправил уязвимость в основной сети Ethereum, подтвердив, что она не была использована
CPI выше ожидаемого в США: что это меняет для инвесторов
Бывший президент Polychain запускает стартап, пытаясь создать торгуемый индекс цен на жилье в США
От сайдчейна до zk-rollup: Tacit Chain хочет переосмыслить платежи с помощью встроенной конфиденциальности
Arch Lending запускает рефинансирование Bitcoin с целевой ставкой на 1 процентный пункт ниже
Unocoin подал запрос на расследование транзакций Ethereum-адресов BitGo
Токенизированные акции xStocks работают на OP Mainnet, ether.fi запускает функции чеканки и выкупа
SoFi подключила SoFiUSD к платежной сети Polygon
9-минутное окно атаки, 7,1 миллиона BTC под угрозой: как Биткойн может спасти себя от квантовых угроз
BitGo Mint добавляет функции выпуска и выкупа USDC
Свежие статьи


Свежие листинги на WEEX


