
Предупреждение о безопасности кошелька Keplr: в безопасности ли ваши ATOM?

 Оценить в Google


Инцидент с безопасностью кошелька Keplr вызвал обеспокоенность во всей экосистеме Cosmos после того, как популярный криптовалютный кошелек временно приостановил вход через Google и Apple на фоне сообщений о несанкционированных транзакциях. Сбой, о котором стало известно 06.11.2026–07.11.2026, был связан с уязвимостью безопасности в Web3Auth — стороннем провайдере инфраструктуры, который обеспечивает вход через соцсети в кошельки Keplr.
Инцидент с безопасностью кошелька Keplr сначала привлек широкое внимание после того, как аналитическая блокчейн-компания Bitquery обнаружила переводы на сумму около 6 млн$ с десятков тысяч затронутых адресов кошельков. Однако позднее Web3Auth и Keplr пояснили, что многие из этих переводов были частью экстренных мер по защите активов, а не подтвержденными случаями кражи.
Инцидент с безопасностью кошелька Keplr также привлек внимание к нативной криптовалюте Cosmos Hub — ATOM. Согласно снимку рынка WEEX, сделанному 09.11 09:54 по пекинскому времени, ATOM торговался примерно по 1.324 USDT, снизившись на 3,71% за более 24 часов. Бессрочные фьючерсы на ATOM котировались около 1.322 USDT, снизившись на 2,94%.
Инцидент поднимает три важных вопроса: какие кошельки действительно уязвимы, что произошло с миллионами долларов, переведенными на адреса восстановления, и затронула ли проблема безопасности сам Cosmos Hub.
Что произошло с кошельком Keplr 06.11–08.11?
Keplr — это криптовалютный кошелек, широко используемый для управления активами, позициями в стейкинге и блокчейн-приложениями в экосистеме Cosmos.
Кошелек поддерживает учетные записи с обычной фразой для восстановления, подключение аппаратных кошельков, а также учетные записи, созданные через вход в Google или Apple.
06.11 Web3Auth сообщила о проблеме безопасности, затрагивающей ее сервисы встроенных кошельков. Компания временно приостановила работу затронутого сервиса на время расследования уязвимости.
07.11 Keplr сообщила о несанкционированных транзакциях в некоторых учетных записях, созданных через вход в Google или Apple. После этого компания приостановила эти способы входа и начала вместе с Web3Auth расследовать ситуацию с затронутыми учетными записями.
Последующие заявления показали, что уязвимость возникла в инфраструктуре Web3Auth и раскрыла приватные ключи, связанные с некоторыми встроенными кошельками.
Хронология инцидента безопасности Keplr
| Дата | Событие | Статус |
|---|---|---|
| 06.11 | Web3Auth сообщила об инциденте безопасности и приостановила работу сервисов встроенных кошельков | Подтверждено |
| 07.11 | Keplr сообщила о несанкционированных транзакциях в некоторых кошельках со входом через соцсети | Подтверждено |
| 07.11 | Keplr приостановила вход через Google и Apple | Подтверждено |
| 07.11 | Web3Auth начала защитные переводы с уязвимых кошельков | Подтверждено провайдером |
| 08.11 | Web3Auth и Keplr опубликовали проверенные адреса восстановления | Подтверждено |
| 08.11 | Bitquery исправила первоначальную трактовку переводов на сумму около 6 млн$ | Подтверждено |
| 09.11 | Окончательные потери от действий злоумышленника, компенсации пострадавшим и полный график восстановления | Публично не установлено |
Источники: сообщения Keplr и Web3Auth о безопасности, 06.11.2026–08.11.2026; исправленное расследование Bitquery, 08.11.
Хронология показывает, что инцидент включал как несанкционированную активность, так и экстренные меры по восстановлению доступа и защите активов.
Называть каждую транзакцию с затронутого счета кражей без проверки адреса назначения и обстоятельств было бы некорректно.
Было ли взломано программное обеспечение кошелька Keplr?
Сооснователь Keplr Джош Ли заявил, что уязвимость возникла в Web3Auth, а не в собственном коде кошелька Keplr.
Web3Auth предоставляет инфраструктуру встроенных кошельков, позволяющую приложениям предлагать вход через соцсети без необходимости управлять обычной фразой для восстановления при первоначальной настройке.
Сообщается, что обнаруженная уязвимость затрагивала защиту некоторых ключей кошельков в этой инфраструктуре.
Это различие важно: уязвимость стороннего провайдера аутентификации — не то же самое, что уязвимость в стандартном коде Keplr для подписания транзакций или в блокчейне Cosmos Hub.
Однако это различие не уменьшает серьезность инцидента для пользователей, чьи приватные ключи могли быть раскрыты.
Получив или восстановив приватный ключ, злоумышленник может самостоятельно подтверждать транзакции, не используя обычный интерфейс входа в кошелек.
Какие учетные записи Keplr затронуты?
Риск прежде всего зависит от того, как была создана учетная запись Keplr.
По первоначальной оценке Keplr, потенциально затронуты учетные записи, созданные с помощью входа через Google или Apple.
Учетные записи, созданные с помощью обычной фразы для восстановления или подключенные через аппаратный кошелек, не были признаны затронутыми именно этой уязвимостью Web3Auth.
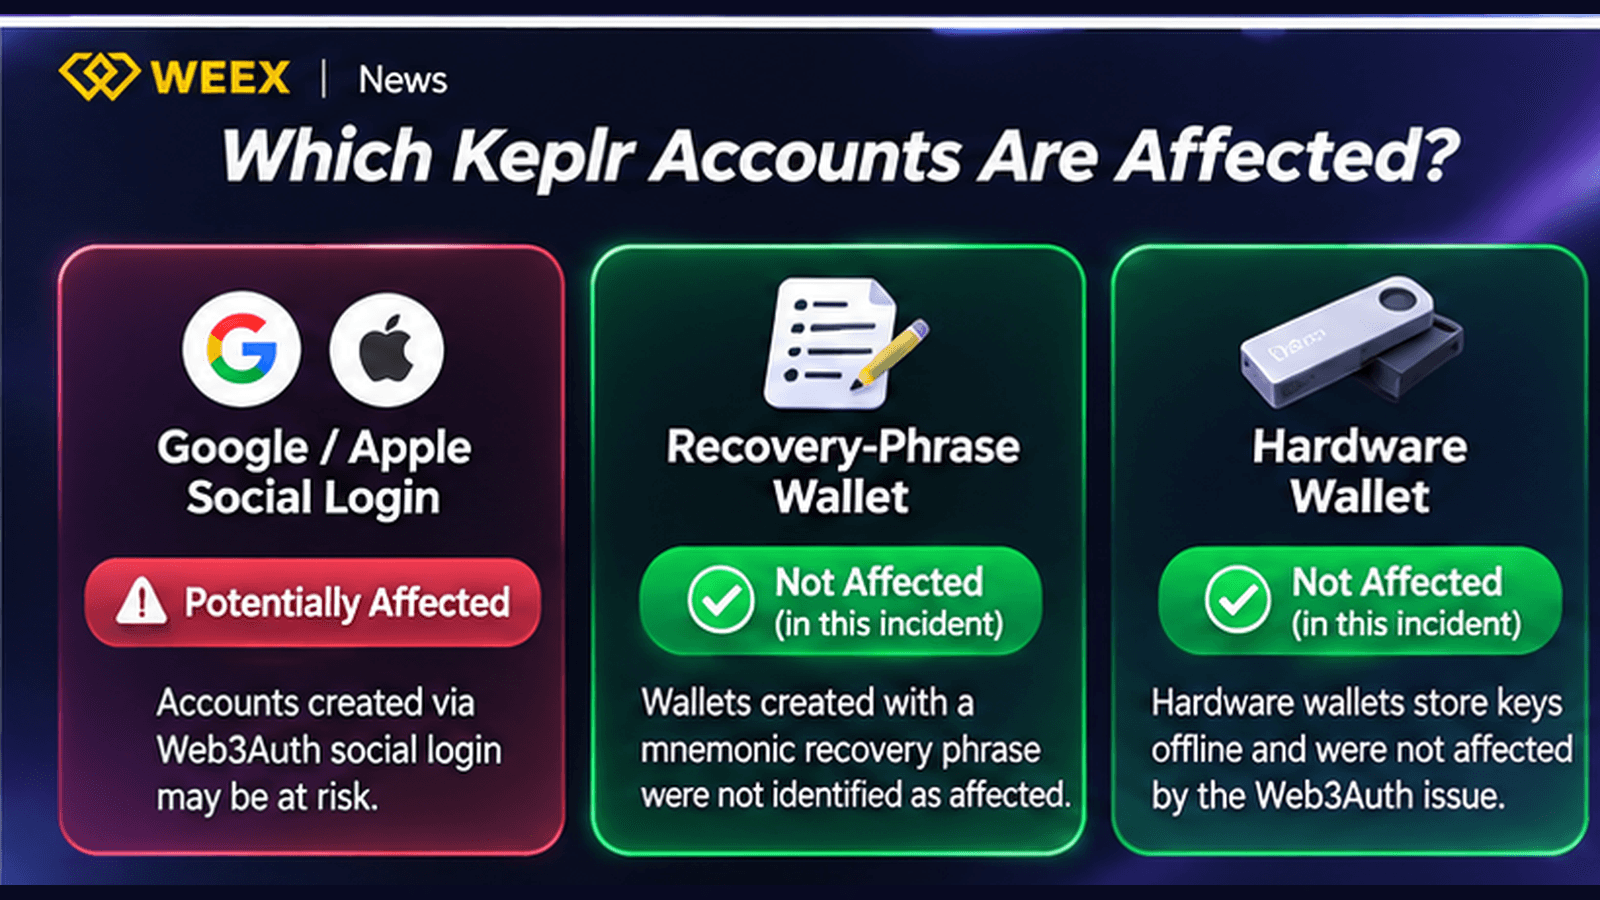
Учетные записи со входом через Google и Apple
Пользователям, создавшим кошельки Keplr через вход в Google или Apple, следует считать эти учетные записи потенциально скомпрометированными, пока провайдеры не подтвердят обратное.
В публичных рекомендациях Keplr предостерегла пользователей от пополнения потенциально затронутых учетных записей новыми средствами.
Кошелек также посоветовал пользователям с оставшимися ликвидными активами перевести их на новые защищенные учетные записи с помощью фразы для восстановления или аппаратного кошелька, следуя проверенным инструкциям по безопасности.
Важно: пользователям не следует считать, что восстановление доступа к старому кошельку с помощью тех же скомпрометированных учетных данных снова сделает его безопасным.
Кошельки с фразой для восстановления
Keplr заявила, что учетные записи, изначально созданные с помощью обычной мнемонической фразы для восстановления, не были затронуты выявленной уязвимостью Web3Auth.
Эти кошельки не используют ту же инфраструктуру входа через соцсети для восстановления приватных ключей.
Однако они по-прежнему подвержены обычным рискам безопасности криптовалют, таким как фишинг, вредоносное ПО, мошенническое подтверждение транзакций и кража фразы для восстановления.
Пользователям следует продолжать соблюдать стандартные правила безопасности кошельков, а не считать, что какой-либо кошелек защищен от всех возможных угроз.
Читателям, сравнивающим способы хранения, статья WEEX Learn «Лучшие холодные кошельки для криптовалют в 2026 году» объясняет, как аппаратные кошельки изолируют приватные ключи от устройств, подключенных к интернету.
Учетные записи с аппаратными кошельками
Аппаратные кошельки хранят ключи для подписи на специальном устройстве, а не используют уязвимую схему Web3Auth со входом через соцсети.
По первоначальной оценке Keplr, учетные записи с аппаратными кошельками не были затронуты этим инцидентом.
Этот вывод относится к конкретной заявленной уязвимости, но не ко всем возможным угрозам, связанным с аппаратным устройством.
Пользователям по-прежнему следует проверять данные транзакций на своих устройствах и избегать мошеннических сайтов для восстановления доступа и просьб раскрыть резервные фразы.
Действительно ли из кошельков Keplr украли средства на 6 млн$?
Сумму около 6 млн$ необходимо трактовать с осторожностью.
07.11 аналитическая блокчейн-компания Bitquery сообщила, что во время инцидента с более чем 44,000 адресов кошельков было переведено криптовалюты примерно на 6,01 млн$.
В первоначальном расследовании компания приписала эти перемещения злоумышленнику.
Однако позднее Web3Auth пояснила, что до того, как злоумышленники успели добраться до оставшихся активов, она инициировала защитные переводы с уязвимых кошельков на адреса восстановления.
08.11 Web3Auth и Keplr опубликовали проверенные адреса восстановления, после чего Bitquery исправила первоначальный отчет.
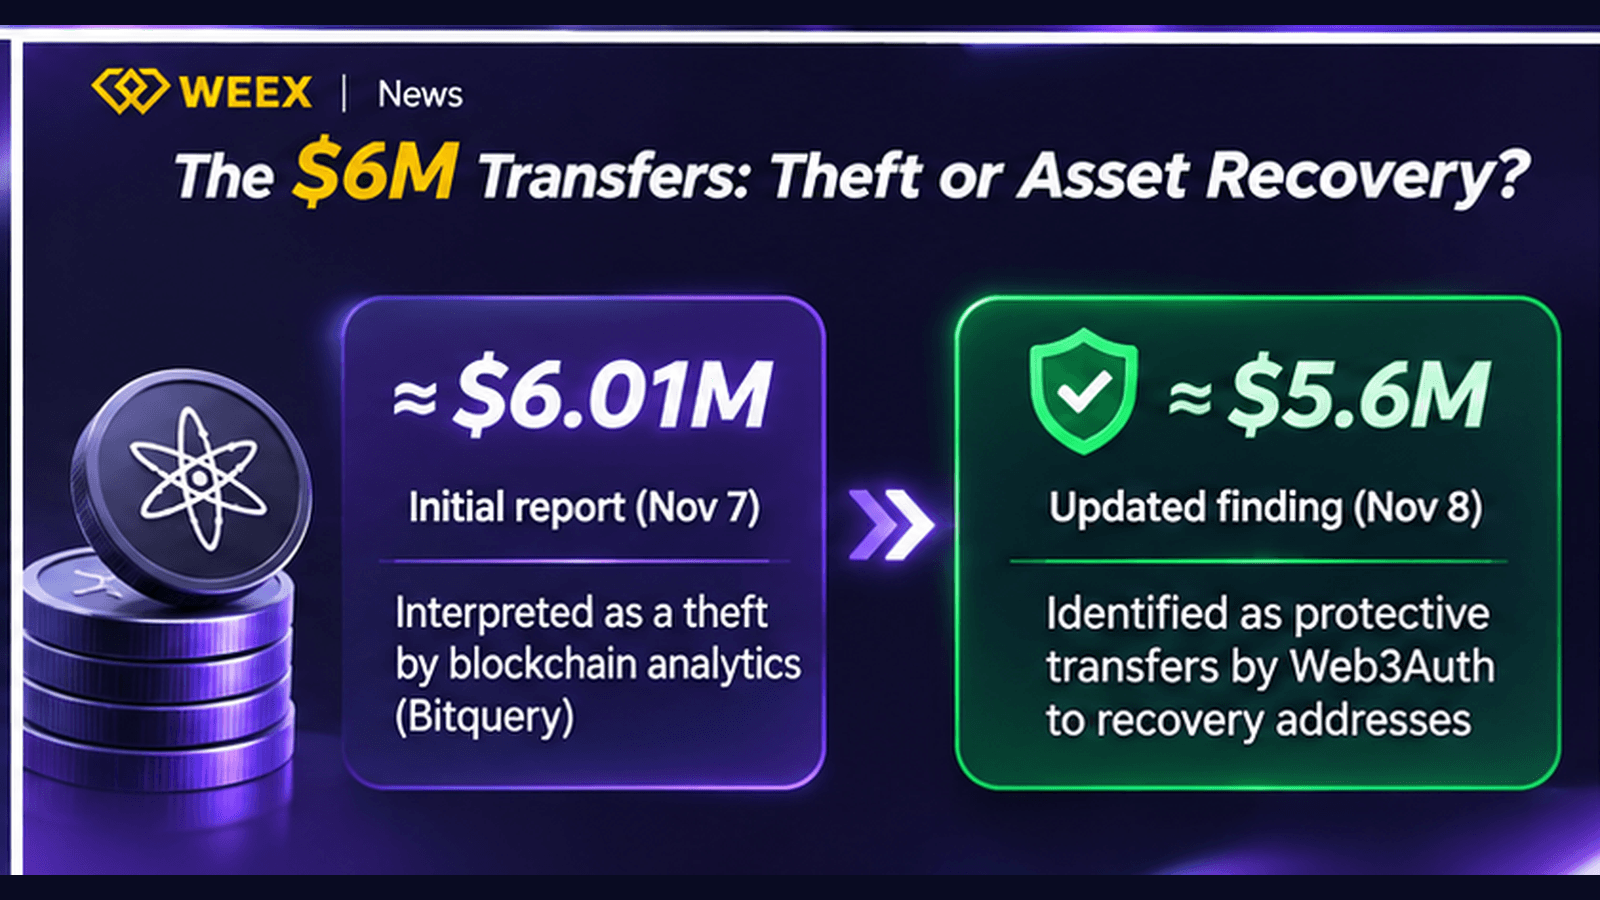
Что показало обновленное расследование блокчейна?
| Показатель | Наблюдение в отчете | Важное уточнение |
|---|---|---|
| Примерно 6,01 млн$ | Активы, отслеженные на адресах восстановления по состоянию на 07.11 | Не подтверждено, что это украденные средства |
| не менее 44 041 адресов | Адреса кошельков, задействованные в семи сетях экосистемы Cosmos | Не обязательно 44,041 уникальный человек |
| 7,603 адреса Injective | Дополнительные адреса, участвовавшие в отслеживаемых переводах | Это также не число уникальных пользователей |
| Примерно 1,96млн ATOM | Стейкнутые ATOM, перемещенные в ходе транзакций, связанных с восстановлением | Не доказывает компрометацию протокола ATOM |
| 12 опубликованных адресов восстановления | Адреса назначения, определенные Web3Auth в поддерживаемых сетях | Не связаны с возможными неизвестными адресами злоумышленников |
| Примерно 5,6 млн$ | Стоимость активов на адресах восстановления по состоянию на 08.11 | Другая временная отметка и оценка стоимости, чем для 6,01 млн$ |
Источники: исправленное расследование Bitquery об инциденте с Keplr, 08.11.2026; сообщения Web3Auth и Keplr о восстановлении; The Block, 08.11.2026. Не следует складывать приведенные суммы.
Эти цифры описывают наблюдаемую активность в блокчейне и активы, отнесенные к операции по восстановлению.
Они не позволяют установить окончательную сумму, безвозвратно потерянную из-за действий злоумышленников.
Почему защитные переводы приняли за кражу?
И вредоносные транзакции, опустошающие кошелек, и экстренные защитные переводы могут перемещать активы с первоначального адреса кошелька пользователя.
В блокчейн-обозревателе такие переводы могут выглядеть одинаково.
Web3Auth заявила, что использовала доступ к уязвимым кошелькам для перемещения активов на более безопасные адреса восстановления, пытаясь защитить средства, которые первоначальный злоумышленник еще не успел забрать.
Поэтому некоторые пострадавшие пользователи увидели, что их балансы уменьшились или исчезли, хотя провайдер сообщил, что активы были защищены.
Именно поэтому при анализе крупных оттоков из блокчейна необходимо устанавливать, кому принадлежат адреса назначения, и искать официальное подтверждение.
Однако исправление отчета не означает, что кражи не было вовсе.
Web3Auth подтвердила, что первоначальный злоумышленник существовал, а сумма, которую он мог получить, на основании доступных сообщений не была установлена окончательно.
Вернулись ли восстановленные средства в кошельки пользователей?
Не обязательно.
Перевод активов на защитные адреса восстановления — это не то же самое, что возврат этих активов отдельным пользователям.
Web3Auth заявила, что работает с Keplr над подходящим процессом восстановления.
Провайдеры не установили полный публичный график возврата всех затронутых активов или урегулирования всех непогашенных убытков.
Поэтому пользователям следует различать три этапа: вывод активов из уязвимого кошелька, поступление активов на проверенный защитный адрес и возврат активов их законному владельцу.
Только последний этап означает, что индивидуальное восстановление завершено.
Цена --
Почему были затронуты стейкнутые токены ATOM?
Cosmos Hub — это блокчейн на основе Proof-of-Stake, а ATOM — его нативный токен для стейкинга, управления и оплаты комиссий за транзакции.
Пользователи могут делегировать ATOM валидаторам, чтобы участвовать в обеспечении безопасности сети и получать вознаграждения за стейкинг.
По обычным правилам Cosmos Hub пользователи, запускающие стандартную процедуру анстейкинга, как правило, должны ждать 21 день, прежде чем делегированные активы можно будет свободно переводить.
Этот механизм помогает поддерживать безопасность сети и ограничивает немедленный вывод делегированного стейка.
Однако инцидент с Keplr оказался сложнее, чем обычная заявка на вывод из стейкинга.
Как перемещались стейкнутые ATOM во время восстановления?
Bitquery обнаружила, что в отслеживаемой активности перемещалось около 1,96млн стейкнутых ATOM.
В расследовании описан механизм преобразования позиций в стейкинге в переводимые представления, а не просто ожидание стандартного периода разблокировки.
Это важно, поскольку пользователи могут предполагать, что стейкнутую криптовалюту невозможно переместить при компрометации кошелька.
На практике меры защиты и ограничения на перевод стейкнутых активов зависят от конкретных протоколов, деривативов и разрешений на транзакции.
Экономическую экспозицию позиции в стейкинге в некоторых случаях можно передать, даже если стандартный вывод из делегирования предусматривает период ожидания.
Означает ли это, что консенсус Cosmos Hub был скомпрометирован?
Имеющиеся данные не подтверждают компрометацию механизма консенсуса Cosmos Hub.
Раскрытая уязвимость была связана с утечкой приватных ключей в инфраструктуре Web3Auth.
Связанные с инцидентом транзакции проходили в сетях, к которым пользователи получали доступ через затронутые учетные записи кошельков.
Скомпрометированный ключ для подписи позволяет подтверждать транзакции в работающем блокчейне без необходимости нарушать правила его консенсуса.
Дополнительную информацию можно найти в криптовалютной энциклопедии WEEX о Cosmos (ATOM), где описаны стейкинг, управление и модель совместимости сети.
Таким образом, инцидент поднимает вопросы об аутентификации в кошельках, управлении ключами и безопасности взаимосвязанных финансовых приложений, но не доказывает сбой базового протокола консенсуса Cosmos Hub.
Чем Web3Auth отличается от Cosmos Hub?
Инцидент с Keplr показывает, насколько важно различать уровни инфраструктуры в экосистеме блокчейна.
Cosmos Hub — это блокчейн, который проверяет транзакции и ведет реестр.
Keplr — это приложение-кошелек, которое помогает пользователям получать доступ к своим учетным записям и взаимодействовать с поддерживаемыми сетями.
Web3Auth — это сторонний сервис, обеспечивающий некоторые способы аутентификации в кошельках и управления ключами.
Эти системы выполняют разные функции, даже если пользователь взаимодействует с ними через один и тот же интерфейс.
| Компонент | Основная роль | Связь с инцидентом |
|---|---|---|
| Cosmos Hub | Консенсус блокчейна, стейкинг и транзакции | В сети были зарегистрированы транзакции с участием ATOM |
| ATOM | Нативный токен Cosmos Hub | На некоторых затронутых аккаунтах хранились токены ATOM или они были размещены в стейкинге |
| Keplr | Интерфейс кошелька и управление аккаунтом | Риску подверглись некоторые пользователи, вошедшие через соцсети |
| Web3Auth | Аутентификация встроенного кошелька и инфраструктура управления ключами | По сообщениям, источник уязвимости приватного ключа |
| Аппаратный кошелек | Специализированное устройство для подписания транзакций | Не был признан затронутым этой уязвимостью |
| WEEX | Отдельная торговая среда биржи | Предлагает торговые продукты ATOM при наличии доступных торговых операций |
Проблема возникла на уровне инфраструктуры кошелька.
Однако последствия могли затронуть несколько блокчейнов, поскольку скомпрометированный аккаунт может содержать активы в разных сетях.
Почему важна инфраструктура сторонних кошельков?
Кошельки с входом через соцсети призваны упростить использование криптовалюты.
Вместо создания и самостоятельного хранения фразы для восстановления пользователь может зарегистрировать аккаунт с помощью уже существующего способа аутентификации.
Затем приложение кошелька использует вспомогательную инфраструктуру для управления криптографическими процессами.
Это упрощает доступ, но создает зависимости, которые пользователи могут не до конца понимать.
Уязвимость у общего поставщика инфраструктуры может одновременно затронуть несколько приложений или блокчейн-экосистем.
Инцидент с Keplr показывает, почему разработчикам необходимо оценивать безопасность сторонней инфраструктуры наряду с безопасностью собственного кода приложения.
Затронуты ли все аккаунты Web3Auth или MetaMask?
Имеющиеся данные не подтверждают такой вывод.
Web3Auth сообщила, что в ходе первоначального расследования не обнаружила признаков того, что пользователи MetaMask пострадали.
Подтвержденные сообщения Keplr касаются некоторых аккаунтов, созданных через вход в соцсети Google или Apple.
Другие сервисы следует оценивать на основе их собственных официальных уведомлений о безопасности, а не предполагать, что уязвимость затронула всех.
Как пользователям Keplr защитить свои активы?
В первую очередь необходимо выяснить, использовал ли аккаунт уязвимую инфраструктуру входа через соцсети.
Keplr и Web3Auth рекомендовали потенциально затронутым пользователям следить за подтвержденными объявлениями и не переходить по ненадежным ссылкам для восстановления доступа.
Шаг 1. Определите, как был создан ваш кошелек
Уточните, был ли кошелек создан через вход в Google или Apple, с помощью фразы для восстановления или как аппаратный кошелек.
По первоначальной оценке поставщиков, соответствующая группа риска — это пользователи входа через соцсети.
Шаг 2. Не переводите средства на потенциально затронутые аккаунты
Пользователям уязвимых кошельков со входом через соцсети не следует переводить на такие аккаунты дополнительные средства.
Пополнение кошелька, ключ подписи которого мог быть скомпрометирован, может подвергнуть новые депозиты тому же риску.
Шаг 3. Следуйте официальным инструкциям по работе с оставшимися активами
Keplr рекомендовала пострадавшим пользователям перевести оставшиеся ликвидные активы в защищенный аккаунт, созданный с помощью фразы для восстановления или аппаратного кошелька, следуя официальным инструкциям.
Новый кошелек необходимо создать с помощью новых учетных данных, которые не были скомпрометированы.
Простой импорт потенциально раскрытого приватного ключа в другое приложение-кошелек не обеспечивает безопасность активов.
Пользователям также не следует пытаться выполнять неофициальные процедуры восстановления с использованием скомпрометированных аккаунтов.
Шаг 4. Проверяйте объявления о восстановлении доступа
Проверяйте официальные сообщения Keplr о безопасности и официальные объявления Web3Auth, чтобы получить подтвержденную информацию.
Web3Auth опубликовала информацию об адресах для восстановления, чтобы пользователи могли отличать защитные переводы от подозрительной активности.
При этом не следует отправлять средства на предположительный адрес для восстановления только потому, что он указан в сообщении или публикации в соцсетях.
Следовать инструкциям по восстановлению следует только после независимой проверки источника и необходимого порядка действий.
Шаг 5. Остерегайтесь фишинга и выдачи себя за других
Инциденты безопасности часто создают возможности для злоумышленников, которые выдают себя за сотрудников поддержки или предлагают мошеннические услуги по возврату активов.
Сотрудники легитимной службы поддержки не должны требовать от пользователей раскрыть приватные ключи или фразы для восстановления в сообщениях, отправленных без запроса.
Пользователям следует избегать незнакомых ссылок, неожиданных подключений кошелька и просьб подписать транзакции, смысл которых им непонятен.
В статье WEEX Learn «Лучшие холодные криптокошельки в 2026 году» подробнее рассматриваются распространенные угрозы кошелькам, включая фишинг, раскрытие seed-фраз и риски подписания транзакций.
Почему цена ATOM упала примерно на 3,7%?
Согласно рыночному снимку WEEX за 09.11, спотовая цена ATOM составляла около 1.324 USDT, снизившись за 24 часа на 3,71%.
Инцидент с безопасностью Keplr привлек внимание в тот же период, однако движение цены нельзя объяснить исключительно уязвимостью кошелька.
Могут ли опасения по поводу безопасности кошелька повлиять на настроения вокруг ATOM?
Keplr тесно связана с экосистемой Cosmos и широко используется для взаимодействия с Cosmos Hub и связанными сетями.
Поэтому проблемы безопасности, связанные с популярным кошельком, могут повлиять на доверие некоторых пользователей и инвесторов.
Неопределенность в отношении затронутых балансов, порядка возврата средств и безопасности аккаунтов со входом через соцсети может усилить негативные настроения.
Однако прямое экономическое влияние на Cosmos Hub зависит не только от новостей о кошельках, но и от того, приведет ли инцидент к устойчивым изменениям активности сети или поведения пользователей.
Столкнулся ли сам ATOM со сбоем протокола?
Инцидент не был квалифицирован как сбой консенсуса ATOM.
Раскрытая уязвимость возникла в инфраструктуре кошельков Web3Auth.
Cosmos Hub мог продолжать подтверждать транзакции, в то время как пользователи затронутых кошельков сталкивались с угрозами безопасности аккаунтов.
Это различие важно: проблема аутентификации кошелька автоматически не меняет график эмиссии ATOM, правила стейкинга или консенсус блокчейна.
Прежде чем делать более широкие выводы, инвесторам следует отслеживать реальные данные сети и официальные технические сообщения.
Какие еще факторы влияют на цену ATOM?
На ATOM также влияют ликвидность криптовалютного рынка, общий аппетит к риску, активность стейкинга и ожидания относительно развития экосистемы Cosmos.
Позиции на рынке деривативов могут усиливать краткосрочную волатильность, особенно когда рынки реагируют на новости о безопасности.
Разница между изменением спотовой цены на -3,71% и изменением цены бессрочных фьючерсов на -2,94% в предоставленном снимке отражает различия между отдельными рыночными инструментами.
Информацию о рынке конкретного токена можно найти на странице цены Cosmos (ATOM) и информации о проекте на WEEX.
Историческая динамика цены не позволяет судить о будущих результатах.
За чем держателям ATOM следить дальше?
Дальнейшие события помогут определить более широкое значение инцидента с Keplr.
Окончательный подсчет потерь: Подтвержденное разграничение переводов под контролем злоумышленников и санкционированных защитных операций по восстановлению.
Процедуры восстановления: Официальные инструкции о том, как пострадавшие пользователи могут подтвердить право собственности и вернуть активы.
Восстановление входа через соцсети: Подтверждение того, когда и при каких условиях безопасности Keplr сможет безопасно возобновить вход через Google и Apple.
Технические выводы: Более подробное объяснение уязвимости Web3Auth и реализованных изменений.
Возврат застейканных активов: Ход работы с делегированными ATOM и другими активами, переводы которых ограничены.
Доверие пользователей: Приведут ли опасения по поводу безопасности кошелька к измеримым изменениям активности или управления активами.
Рыночная ситуация с ATOM: Стабилизируются ли волатильность цены, торговая ликвидность и поведение участников стейкинга после инцидента.
Для полной оценки восстановления недостаточно общей суммы в долларах, отображаемой в обозревателе блокчейна.
Потребуются подтвержденное право собственности, прозрачная отчетность и документированная процедура возврата активов.
Как купить и торговать ATOM на WEEX
На WEEX доступны страницы рынков для спотовой торговли ATOM и бессрочными фьючерсами.
Пользователям следует отличать обычную торговлю на бирже от затронутой уязвимостью инфраструктуры входа в Keplr через соцсети.
Покупка ATOM на бирже не требует создания кошелька Keplr с входом через соцсети, хотя последующий перевод активов на самостоятельное хранение сопряжен с отдельными рисками безопасности кошелька.
Шаг 1. Войдите в аккаунт WEEX
Войдите в аккаунт WEEX и пройдите все необходимые процедуры верификации.
Убедитесь, что соответствующий торговый продукт ATOM доступен для вашего аккаунта и в вашей юрисдикции.
Шаг 2. Подготовьте баланс USDT
Убедитесь, что на соответствующем торговом счете достаточно USDT.
При переводе ATOM или USDT между платформами проверьте адрес получателя и поддерживаемую сеть.
При совершении связанных с Cosmos депозитов уточните, требует ли платформа-получатель указать memo или другие идентификационные данные.
Шаг 3. Выберите спотовую торговлю ATOM или фьючерсы
Чтобы купить базовый токен, перейдите на страницу спотовой торговли ATOM/USDT на WEEX.
Спотовая торговля позволяет пользователям, которым доступна эта функция, обменивать USDT на ATOM, используя доступные типы ордеров.
Пользователи, заинтересованные в торговле деривативами, могут изучить рынок бессрочных фьючерсов ATOM/USDT.
Бессрочные фьючерсы позволяют получить контрактную ценовую экспозицию без необходимости владеть ATOM напрямую.
На интерфейс фьючерсной торговли могут распространяться торговые ограничения или автоматические выключатели. Перед открытием или закрытием позиции пользователям необходимо проверить текущий статус рынка.
Шаг 4. Ознакомьтесь с условиями торговли и рисками
Выберите доступный тип ордера и проверьте сумму сделки, отображаемую цену, торговые комиссии и доступную ликвидность.
При торговле фьючерсами также следует учитывать кредитное плечо, требования к марже, ставки финансирования и риск ликвидации.
В периоды снижения ликвидности рыночные ордера могут исполняться с проскальзыванием.
Шаг 5. Подтвердите сделку и следите за позицией
Перед отправкой проверьте все детали ордера.
После исполнения следите за спотовым балансом или открытой позицией по деривативам.
Если вы собираетесь вывести ATOM на кошелек с самостоятельным хранением, убедитесь в безопасности кошелька-получателя и используемого способа управления ключами.
Пользователям, которые могли пострадать от инцидента с Keplr, следует придерживаться официальных инструкций по восстановлению и не переводить недавно купленные токены на аккаунт, который может оставаться скомпрометированным.
Заключение
Инцидент с безопасностью кошелька Keplr, произошедший 11.2026, выявил серьезную уязвимость в инфраструктуре, поддерживающей некоторые кошельки со входом через соцсети Google и Apple.
Keplr и Web3Auth отреагировали, приостановив работу затронутых сервисов и начав защитные переводы активов.
Хотя изначально казалось, что отток средств из блокчейна примерно на 6 млн$ представляет собой крупную кражу, последующие сообщения прояснили, что многие из этих переводов были частью операции white-hat по возврату активов. Окончательная сумма, действительно похищенная злоумышленниками, и полные индивидуальные условия возврата средств пока не определены.
Для держателей ATOM важнее всего понимать, что уязвимость аутентификации стороннего кошелька не означает автоматически, что базовый блокчейн Cosmos Hub был скомпрометирован.
Тем не менее этот инцидент подчеркивает существенные риски, связанные с управлением приватными ключами, сторонней инфраструктурой и возвратом активов, используемых в стейкинге.
Инвесторам следует следить за официальными техническими выводами, ходом восстановления и фактическими изменениями активности в экосистеме Cosmos, а не оценивать ситуацию исключительно по новостям о безопасности или краткосрочному движению цены ATOM.
Часто задаваемые вопросы
1. Безопасен ли кошелек Keplr после инцидента безопасности Web3Auth?
По результатам первоначальной оценки Keplr, некоторые кошельки, использующие социальный вход через Google и Apple, могли быть затронуты. Не было выявлено, что эта конкретная уязвимость затронула аккаунты, защищенные фразой восстановления, и аккаунты с аппаратными кошельками. Перед использованием потенциально скомпрометированных аккаунтов пользователям следует ознакомиться с последними официальными рекомендациями по безопасности.
2. Были ли похищены активы Keplr на сумму 6 млн$?
Не все средства на сумму около 6 млн$, фигурировавшие в зафиксированных переводах, были подтверждены как похищенные. Web3Auth и Keplr определили, что многие адреса назначения использовались в рамках защитной операции по восстановлению средств. Согласно опубликованным на тот момент данным, окончательная сумма фактически похищенных средств не была установлена.
3. Смогут ли пользователи вернуть активы, перемещенные Web3Auth?
Web3Auth и Keplr сообщили, что возвращенные активы находятся под защитой, пока разрабатывается процедура их возврата пользователям. Однако окончательные сроки полного возврата и порядок определения права каждого пользователя на получение средств публично еще не были утверждены.
4. Поставил ли инцидент с Keplr под угрозу Cosmos Hub или стейкинг ATOM?
Сообщалось, что уязвимость возникла в инфраструктуре кошельков Web3Auth, а не из-за подтвержденного сбоя консенсуса Cosmos Hub. На некоторых затронутых аккаунтах находились застейканные ATOM, что усложняло возврат средств, но это не доказывает, что сама блокчейн-сеть была скомпрометирована.
5. Могут ли пользователи торговать ATOM на спотовом рынке и фьючерсами на WEEX?
При наличии такой возможности пользователи, соответствующие требованиям, могут перейти на страницы рынка ATOM для спотовой торговли и торговли бессрочными фьючерсами на WEEX. Спотовая торговля дает право собственности на ATOM, тогда как бессрочные фьючерсы обеспечивают производную экспозицию и связаны с дополнительными рисками, включая маржин-колл и ликвидацию.
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться
BitGo раскрыла стратегическую позицию в APT: что это значит для институционального внедрения Aptos?
ETF со стейкингом INJ запущен: сможет ли стейкинг 90% повысить спрос?
Акции SNDK рухнули на 22%: теряет ли импульс бум систем хранения данных для ИИ?
Выручка Circle достигла 865 млн$, но сможет ли CRCL сохранить рост?
Полигон предлагает хардфорк для возврата 70,49млн POL
NEAR вырос на 4,8% после одобрения предложения HSP-029 об эмиссии
BNB падает на 2%: Binance подтверждает резервы 10 активов
TRX растет на 2% на фоне среднего объема стейблкоинов в сети TRON на уровне 92,25 млрд$
Отчет SKHY за III квартал: прибыль SK Hynix выросла на 632% благодаря росту цен
Биткоин борется за 80 тыс. $ перед ФРС: почему плечо не сбросили
Доступный баланс WEEX Convert: как проверить и использовать кнопку «Макс.»
Ставка финансирования криптовалют: кто платит, сколько это стоит и о чём сигнализирует
Отчётность PEP: PepsiCo превзошла прогнозы за III квартал, но снизила прогноз по Северной Америке
Рост цены PUMP: смогут ли выкупы Pump.fun опередить ежемесячную разблокировку токенов?
Обратный отсчёт до обновления Эфириума Гламстердам: сможет ли цена ETH пробить вверх?
Лучшее криптоприложение для начинающих: приложение биржи, криптокошелек или оба? Как решить до скачивания
Торговля фьючерсами на Эфириум: как рассчитывать размер позиции по ETH и читать PnL
Спотовая торговля для начинающих: от депозита и ордера до хранения активов
Макро Протокол (MTP): статус листинга и руководство по безопасной проверке
Что такое BONK? Статус спотовой торговли WEEX и фьючерсов 1000BONK, проверка рисков
Что такое BRETT? Статус спотовой и фьючерсной торговли на WEEX и проверка рисков
Что такое WIF (dogwifhat)? Статус спотовой и фьючерсной торговли на WEEX и проверка рисков
Что такое Джениус Терминал (GENIUS)? Продукт, токеномика и торговые риски
Подключение торгового бота к WEEX API: чек-лист рисков из 12 пунктов
Как тестировать торговую стратегию в WEEX Demo до перехода на реальные торги
Демо-трейдинг WEEX: тренировочный счёт 50 000 USDT, правила и лимиты
LONGARC: мемы акций в сети Arc, контракт и риски
Торговля фьючерсами на Монеро: риск ликвидности, который упускают из виду
Стратегия торговли фьючерсами HYPE: правила расчёта позиции вокруг разлоков
Ставка финансирования Биткоина перед ФРС: сколько лонги платят за удержание BTC
BitGo раскрыла стратегическую позицию в APT: что это значит для институционального внедрения Aptos?
ETF со стейкингом INJ запущен: сможет ли стейкинг 90% повысить спрос?
Акции SNDK рухнули на 22%: теряет ли импульс бум систем хранения данных для ИИ?
Выручка Circle достигла 865 млн$, но сможет ли CRCL сохранить рост?
Полигон предлагает хардфорк для возврата 70,49млн POL
NEAR вырос на 4,8% после одобрения предложения HSP-029 об эмиссии


